IT·서비스
이 분류의 사건 60건
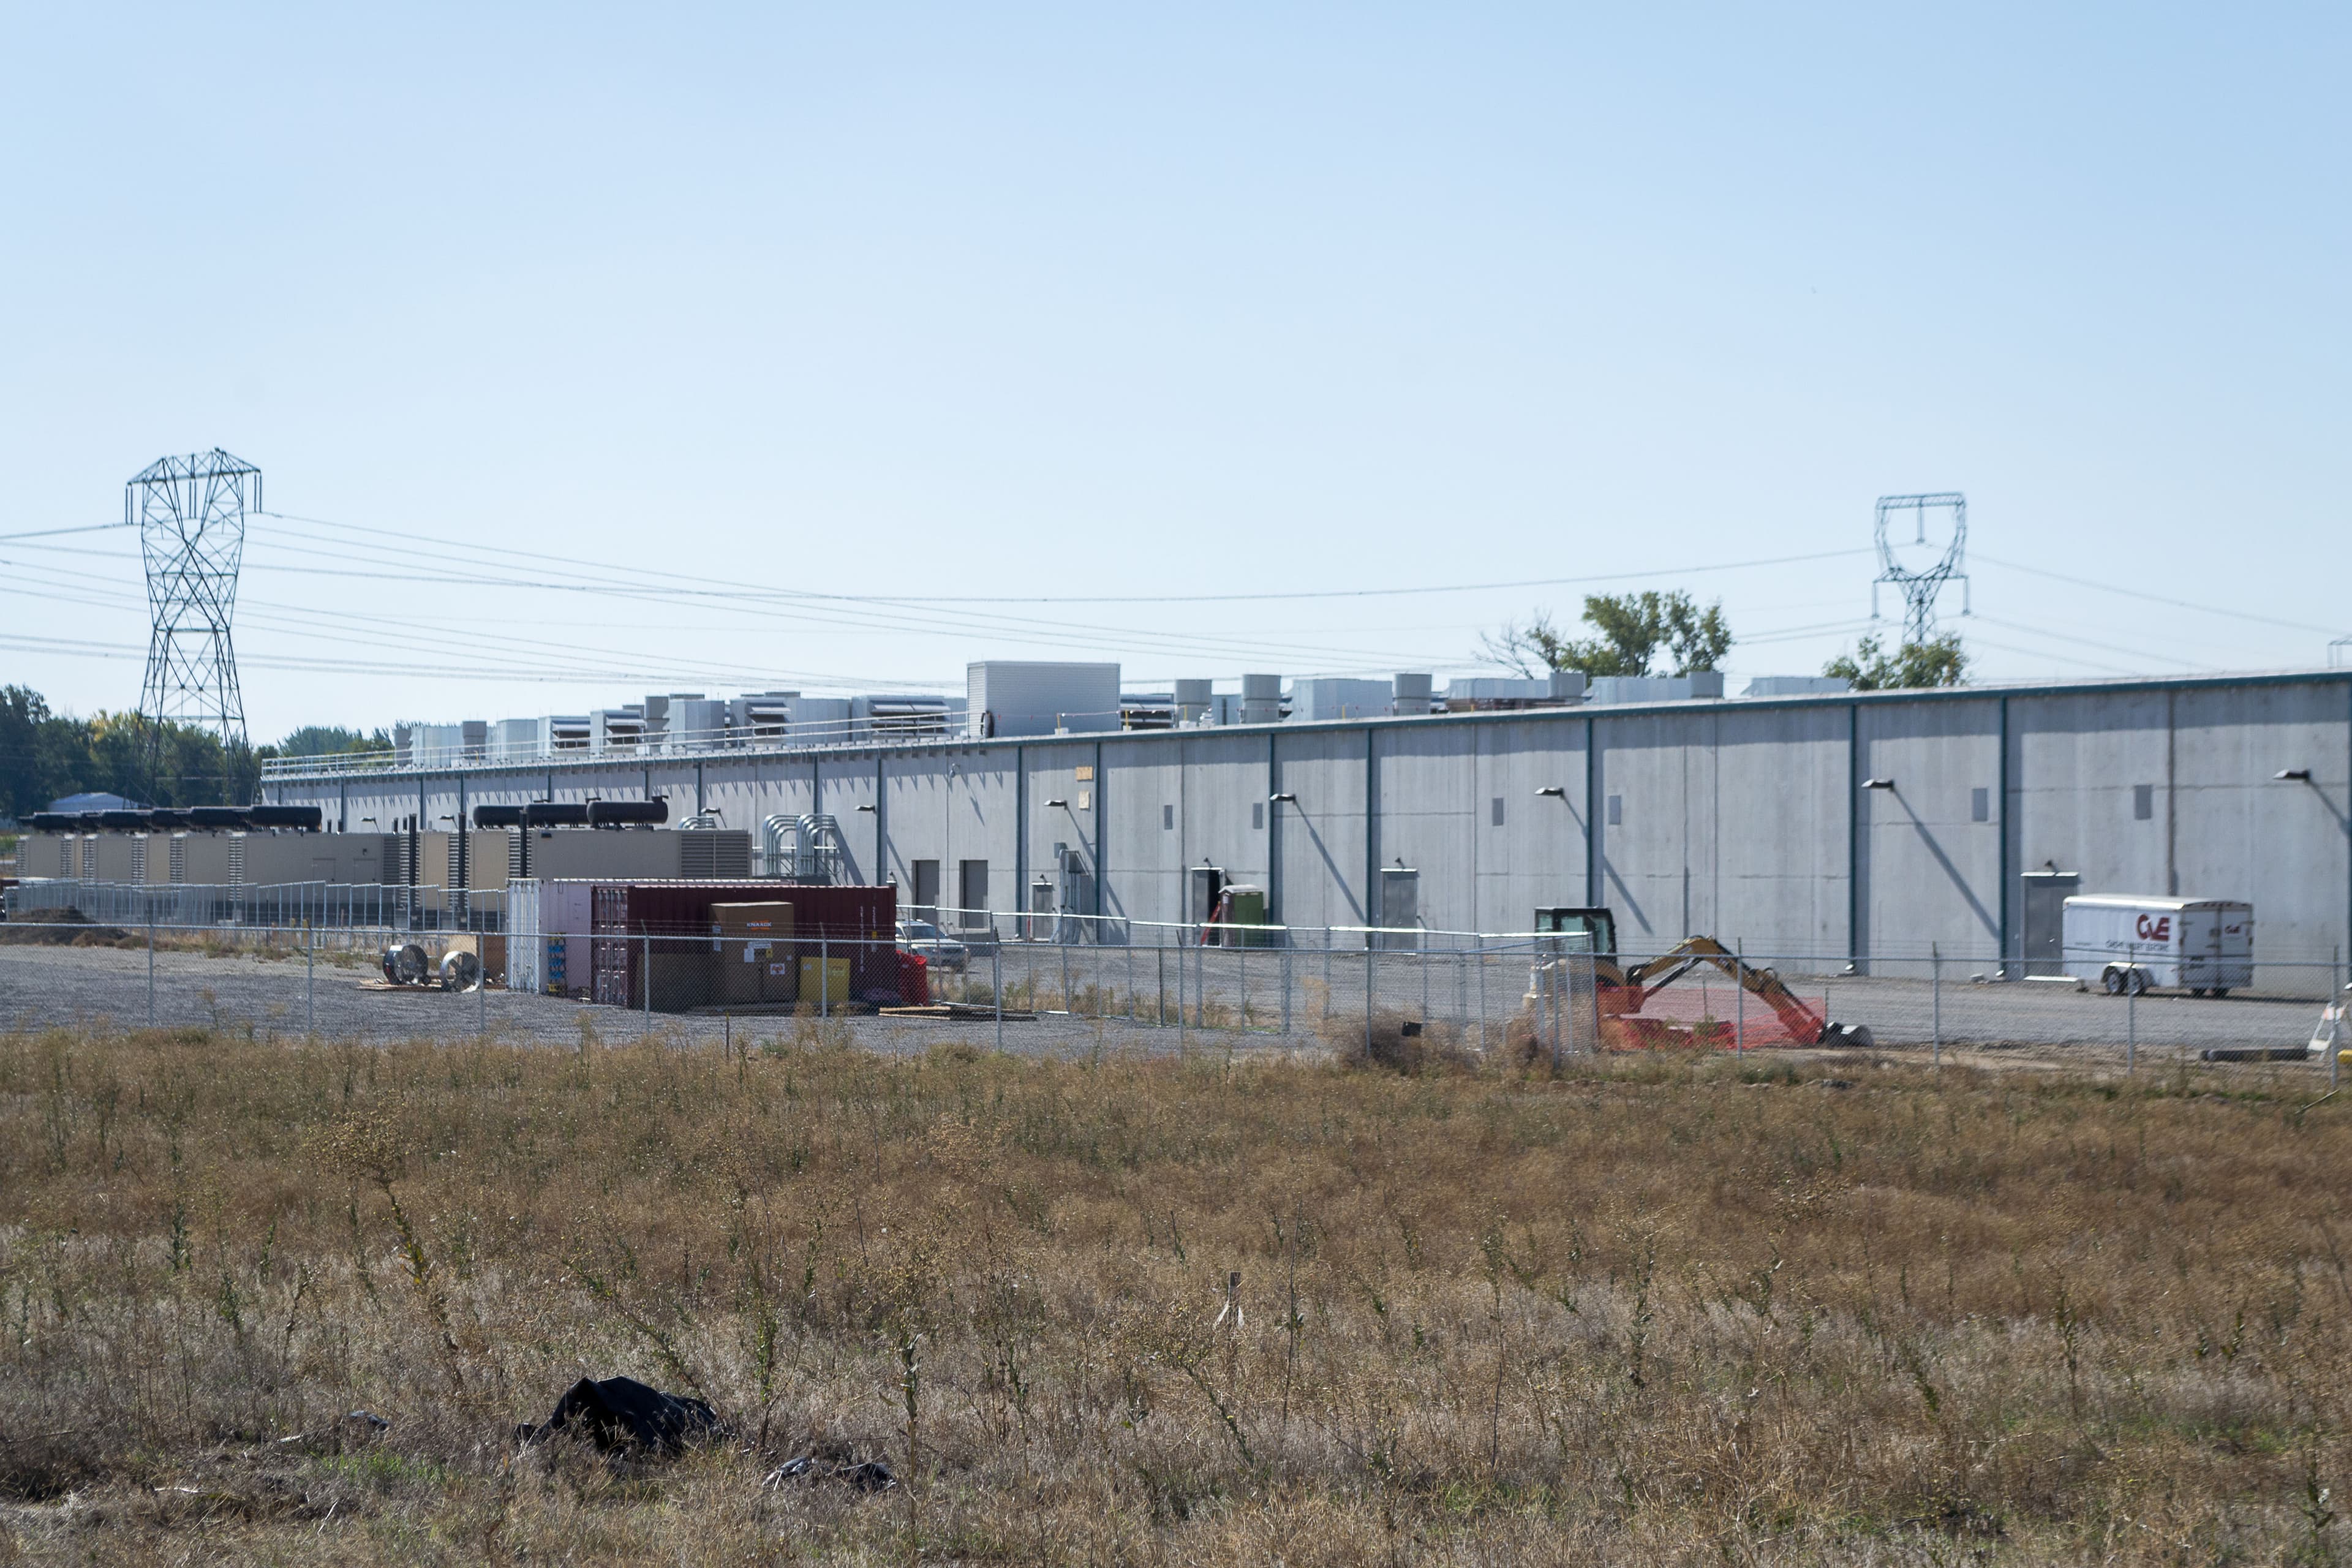
2017 아마존 AWS S3 대규모 장애, 엔지니어 명령어 오입력으로 인터넷 절반이 흔들린 사태
2017년 2월 28일 아마존웹서비스(AWS) 북버지니아 리전의 S3 스토리지 팀원이 서버 일부를 제거하는 명령어를 잘못 입력해 필요 이상의 서버가 내려가면서 슬랙, 트렐로, 퀴라, 벤모 등 수많은 웹사이트와 서비스가 약 4시간 동안 먹통이 됐고, 피해액이 수억 달러로 추정돼 클라우드 집중 위험이 부각됐다.
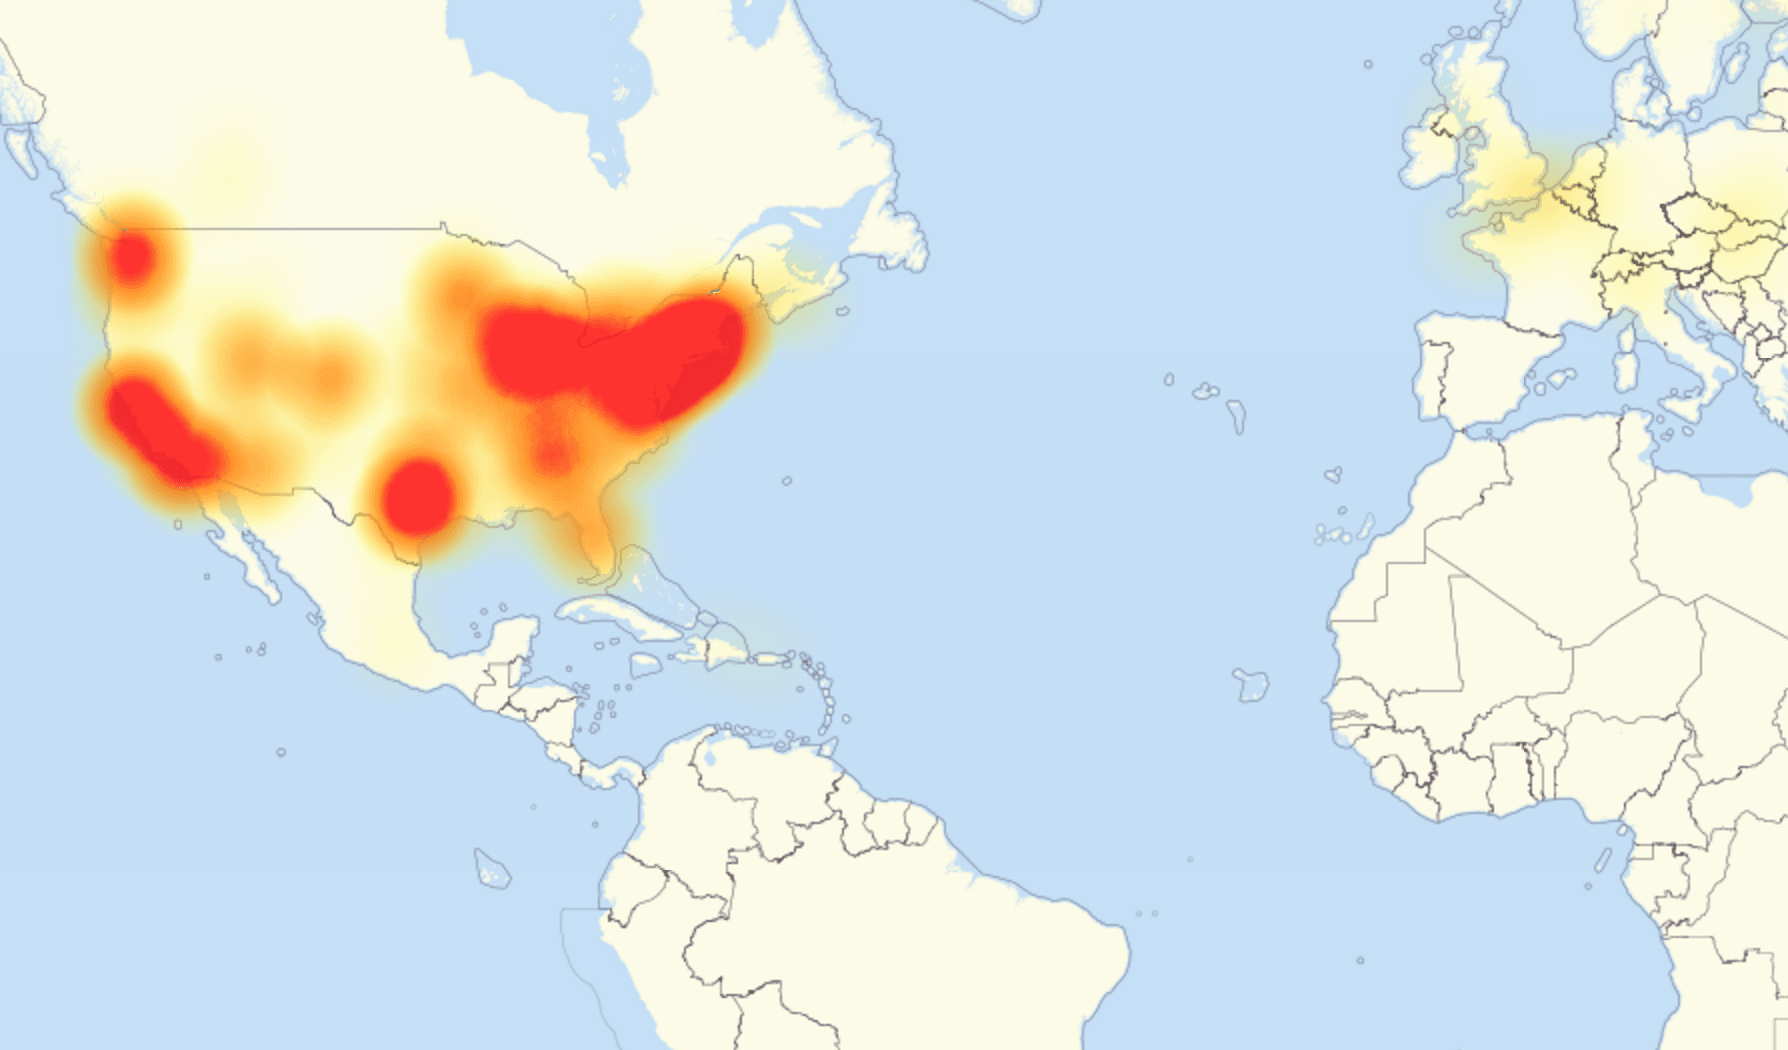
2016 다인(Dyn) DNS 대규모 디도스, 미라이 봇넷이 트위터·넷플릭스를 마비시킨 사태
2016년 10월 21일 미라이(Mirai) 악성코드에 감염된 DVR·IP카메라 등 사물인터넷 기기가 DNS 업체 다인(Dyn)을 세 차례 공격해 트위터, 넷플릭스, 스포티파이, 페이팔 등 북미·유럽 주요 서비스가 수 시간 접속 불능에 빠졌고, 이후 미라이 봇넷 운영자 3명이 유죄를 인정해 사회봉사와 보호관찰 처분을 받았다.
줌(Zoom) 개인정보·보안 논란, 가짜 종단간 암호화 광고와 FTC 합의
코로나19로 이용자가 폭증한 2020년 화상회의 서비스 줌이 페이스북 데이터 전송, 사실과 다른 종단간 암호화 홍보, 외부인 난입(줌바밍) 등으로 비판받았고 CEO 사과와 90일 기능 동결, FTC 합의, 8500만 달러 집단소송 합의로 이어진 개인정보 보호 논란이다.
마이크로소프트 익스체인지 서버 프록시로건 해킹, 전 세계 수만 곳 침해와 중국 배후 지목
2021년 1~3월 중국 연계 해킹 조직 하프늄 등이 마이크로소프트 익스체인지 서버의 제로데이 취약점 4건(프록시로건)을 악용해 미국에서만 최소 3만 곳을 포함한 전 세계 기업·기관의 이메일 서버를 뚫었고, 같은 해 7월 미국과 동맹국이 중국 국가안전부 연계를 공식 지목한 대형 사이버 보안 사고다.
영국 TSB은행 IT 시스템 이전 대란, 190만 고객 접속 불능과 4,865만 파운드 제재
2018년 4월 영국 TSB은행이 사브델 계열 신규 IT 플랫폼으로 고객 데이터를 옮기는 과정에서 대규모 장애가 발생해 최대 190만 명이 계좌에 접속하지 못했고, CEO 사임과 독립 검토 보고서를 거쳐 2022년 규제당국이 4,865만 파운드 제재를 내린 사건이다.
야후 30억 계정 대규모 해킹 은폐와 버라이즌 인수가 3.5억 달러 인하
2013년과 2014년 야후 이용자 계정이 대규모로 탈취됐으나 야후는 이를 2016년까지 공개하지 않았고, 뒤늦은 공시로 버라이즌 인수가가 3억5천만 달러 깎이고 러시아 정보요원 기소, SEC 3,500만 달러 과징금, 1억1,750만 달러 집단소송 합의로 이어진 사건이다.
아틀라시안 클라우드 775개 고객 사이트 삭제 사고, 최장 14일 지라·컨플루언스 마비
2022년 4월 5일 아틀라시안이 레거시 앱 비활성화 작업 중 앱 ID 대신 사이트 ID가 스크립트에 전달되는 실수로 883개 사이트(775개 고객)를 영구 삭제했고, 일부 고객이 최장 14일간 지라·컨플루언스 등을 쓰지 못하다 4월 18일 전량 복구됐다.
랙스페이스 호스티드 익스체인지 플레이 랜섬웨어 공격과 서비스 종료
2022년 12월 초 랙스페이스의 호스티드 마이크로소프트 익스체인지 이메일 서비스가 플레이 랜섬웨어 공격으로 마비돼 전 세계 수천 고객이 메일을 쓰지 못했고, 회사는 서비스를 재건하지 않고 종료해 고객을 마이크로소프트 365로 이전시켰으며 집단소송에도 직면했다.
중국 연계 '솔트 타이푼', 미 통신사 해킹과 도·감청 시스템 침투 사태
2024년 가을 중국 연계 해킹 조직 솔트 타이푼이 AT&T·버라이즌·루멘 등 미국 통신사망에 침투해 합법 감청 시스템과 통화 기록에 접근한 사실이 드러났고, 2025년 8월 FBI는 80여 개국 200곳 이상 기업이 피해를 입었다고 밝혔다.
마이크로소프트 클라우드 서명키 탈취, 중국 해커 스톰-0558의 미 정부 이메일 해킹 사태
2023년 5월부터 중국 연계 해킹 조직 스톰-0558이 탈취한 마이크로소프트 서명키로 인증 토큰을 위조해 미 국무부·상무부 등 22개 기관과 500여 명의 엑스체인지 온라인 메일함에 접근했고, 2024년 4월 미 사이버안전검토위원회가 '막을 수 있었던 사고'라며 회사의 보안 문화를 질타했다.
빌더닷에이 매출 부풀리기 의혹과 15억 달러 AI 유니콘 붕괴
마이크로소프트가 투자한 영국 스타트업 빌더닷에이는 2024년 매출이 전망치 2.2억 달러에서 5,500만 달러로 수정된 뒤 대주단이 현금 3,700만 달러를 가져가면서 2025년 5월 지급불능 절차에 들어갔고, 미국 검찰과 SEC가 조사에 나섰다.
미국 교육 소프트웨어 파워스쿨 해킹, 학생·교사 7천만 명 정보 유출과 몸값 지급 후 재갈취 사태
2024년 12월 미국 교육 플랫폼 파워스쿨이 하청업체 계정 탈취로 학생 약 6,240만 명과 교사 950만 명의 정보를 도난당했다. 회사는 몸값을 냈으나 학군에 후속 협박이 이어졌고, 범인 매슈 레인은 징역 4년을 선고받았으며 텍사스 소송 등 법적 다툼도 계속된다.
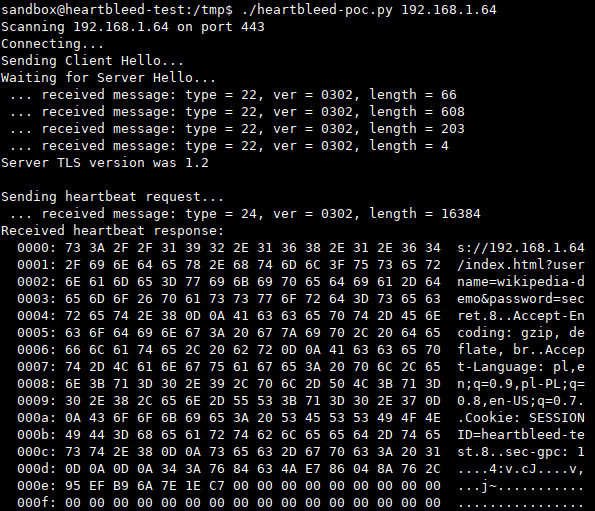
하트블리드(Heartbleed) 사태, OpenSSL 치명적 결함으로 인터넷 보안 마비
2014년 4월 암호화 라이브러리 OpenSSL의 '하트비트' 확장 기능에서 발견된 하트블리드 취약점은 전 세계 웹서버 상당수의 메모리를 외부에 노출했다. 캐나다 국세청 900명 사회보험번호 유출, 머슴넷 해킹, 미 병원그룹 450만 명 정보 유출로 이어졌고 NSA 악용 논란과 오픈소스 재단 지원 확대를 낳았다.
카세야 VSA 공급망 랜섬웨어 공격, REvil의 7천만 달러 요구와 FBI 키 보류 논란
2021년 7월 미국 IT관리 소프트웨어 업체 카세야의 VSA 제로데이 취약점을 노린 REvil 랜섬웨어가 관리서비스제공업체(MSP)를 거쳐 전 세계 800~1,500곳에 퍼졌다. 7천만 달러 몸값 요구, 스웨덴 쿠프 매장 폐쇄, FBI의 복호화 키 3주 보류 논란, 용의자 기소와 징역 13년 7개월 선고로 이어졌다.
英 콜트 테크놀로지 서비스, 워록 랜섬웨어 사이버공격 사태
2025년 8월 영국 통신·IT서비스 기업 콜트 테크놀로지 서비스가 워록(WarLock) 랜섬웨어 조직의 공격을 받아 고객 데이터가 유출되고 서비스가 수개월간 마비된 사이버공격 사건이다.
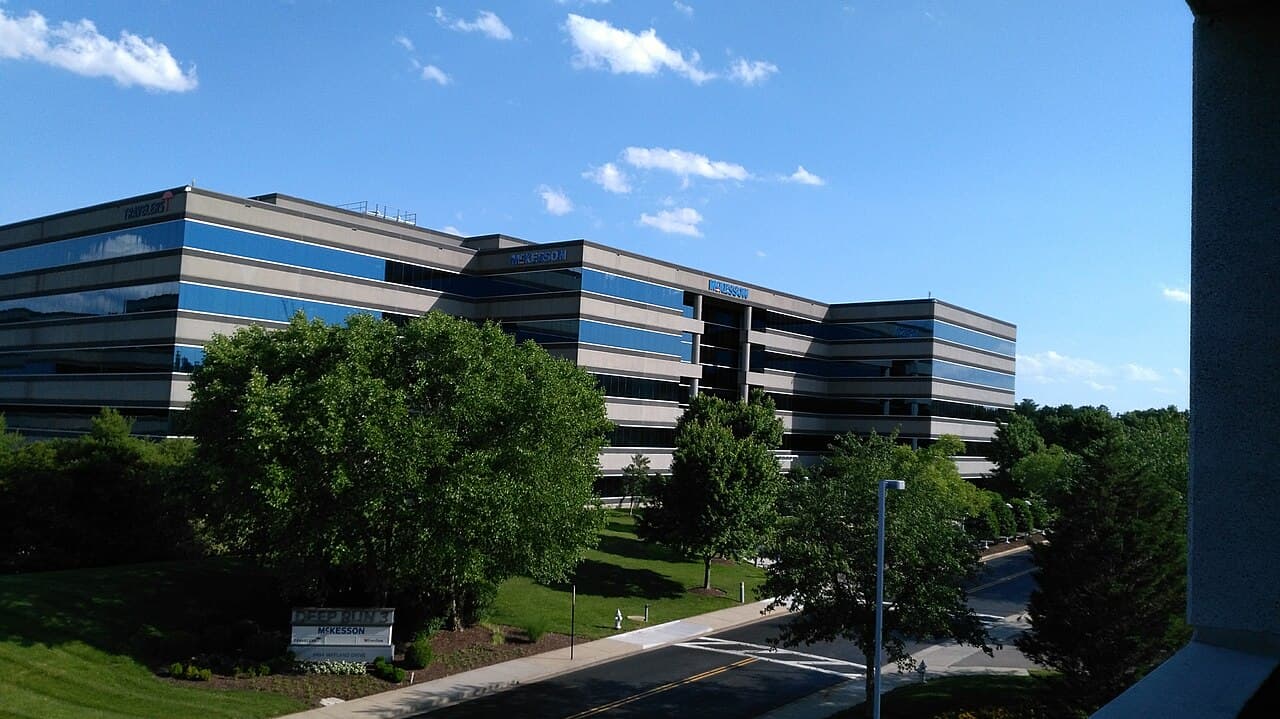
美 의약품유통 최대업체 맥케슨(McKesson) 섀이니헌터스 해킹·2억8400만 건 유출 사태
2026년 8월 미국 최대 의약품·의료용품 유통업체 맥케슨(McKesson)이 해킹조직 섀이니헌터스의 보이스피싱 공격으로 옥타 계정을 탈취당해 종양학·외과 부문 고객·환자 정보 등 최대 2억8400만 건이 유출되고 5500만 달러 몸값을 요구받은 사이버공격 사건이다.
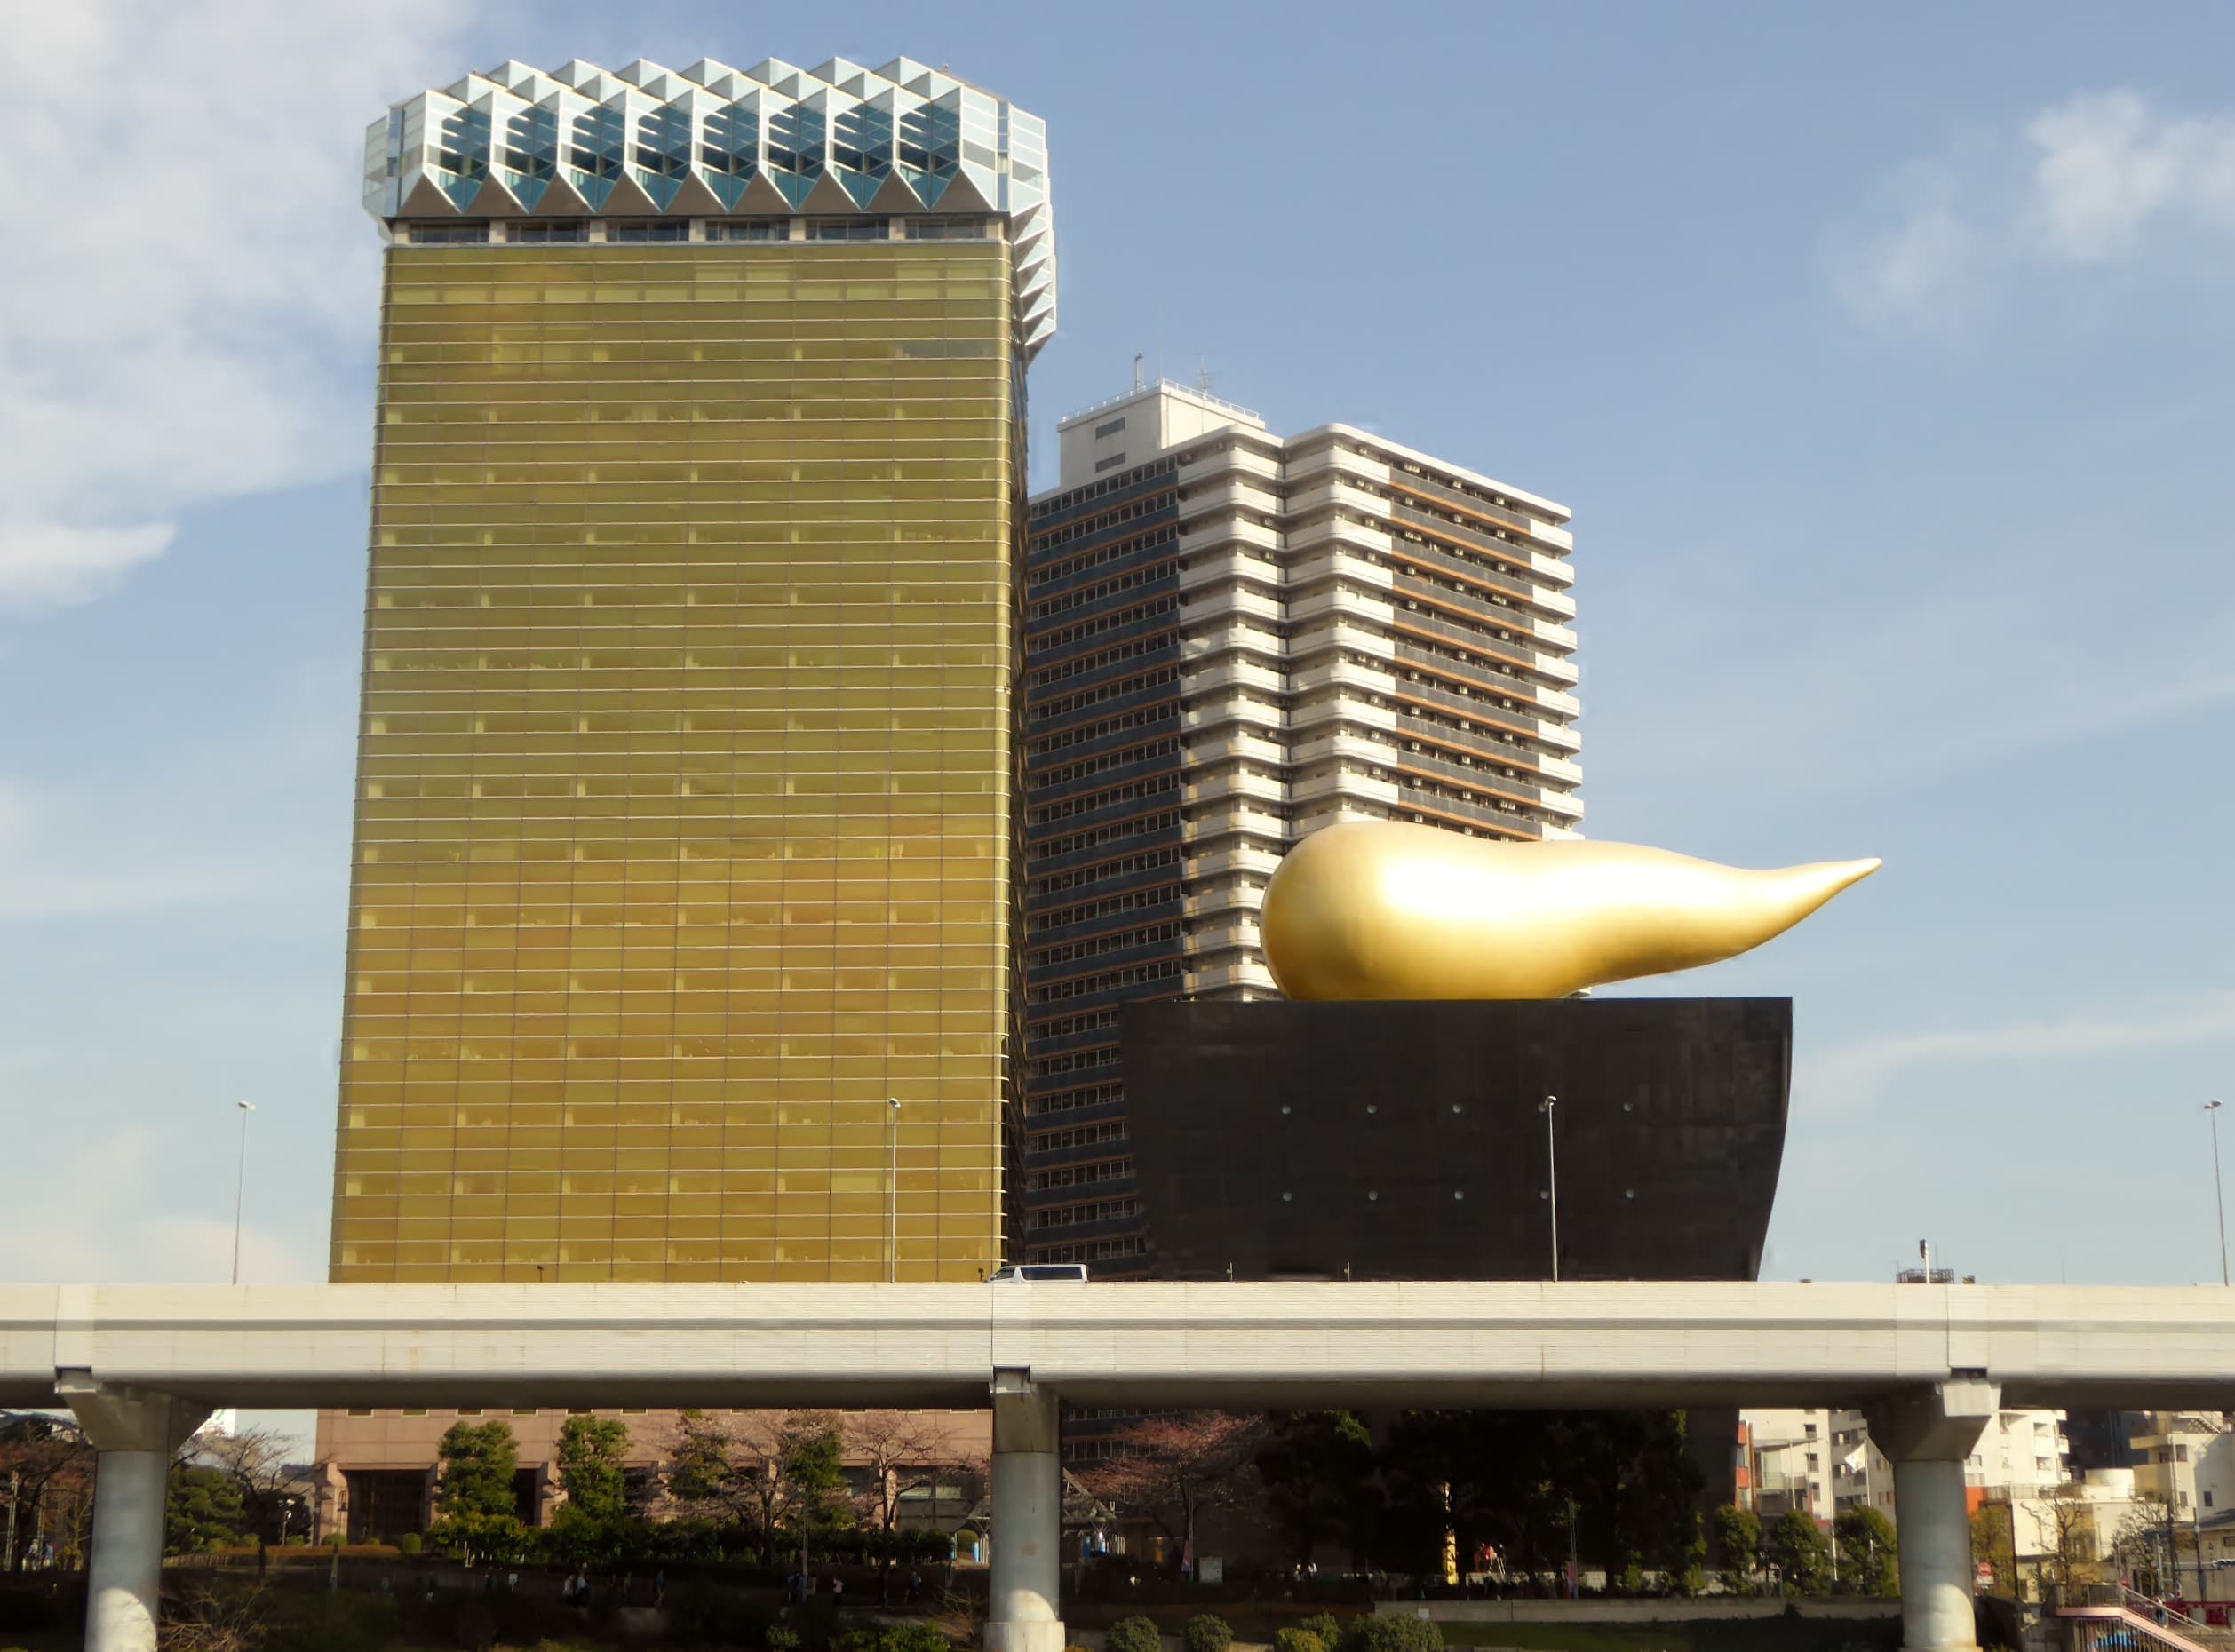
아사히그룹 큐린 랜섬웨어 공격, 일본 30개 공장 생산 마비 사태
2025년 9월 일본 최대 주류업체 아사히그룹홀딩스가 랜섬웨어 조직 큐린(Qilin)의 공격을 받아 주문·출하 시스템이 마비되면서 전국 30개 공장 생산이 멈췄고, 이후 150만 명 이상의 개인정보 유출 가능성과 약 50억 엔의 매출 손실이 확인됐다.
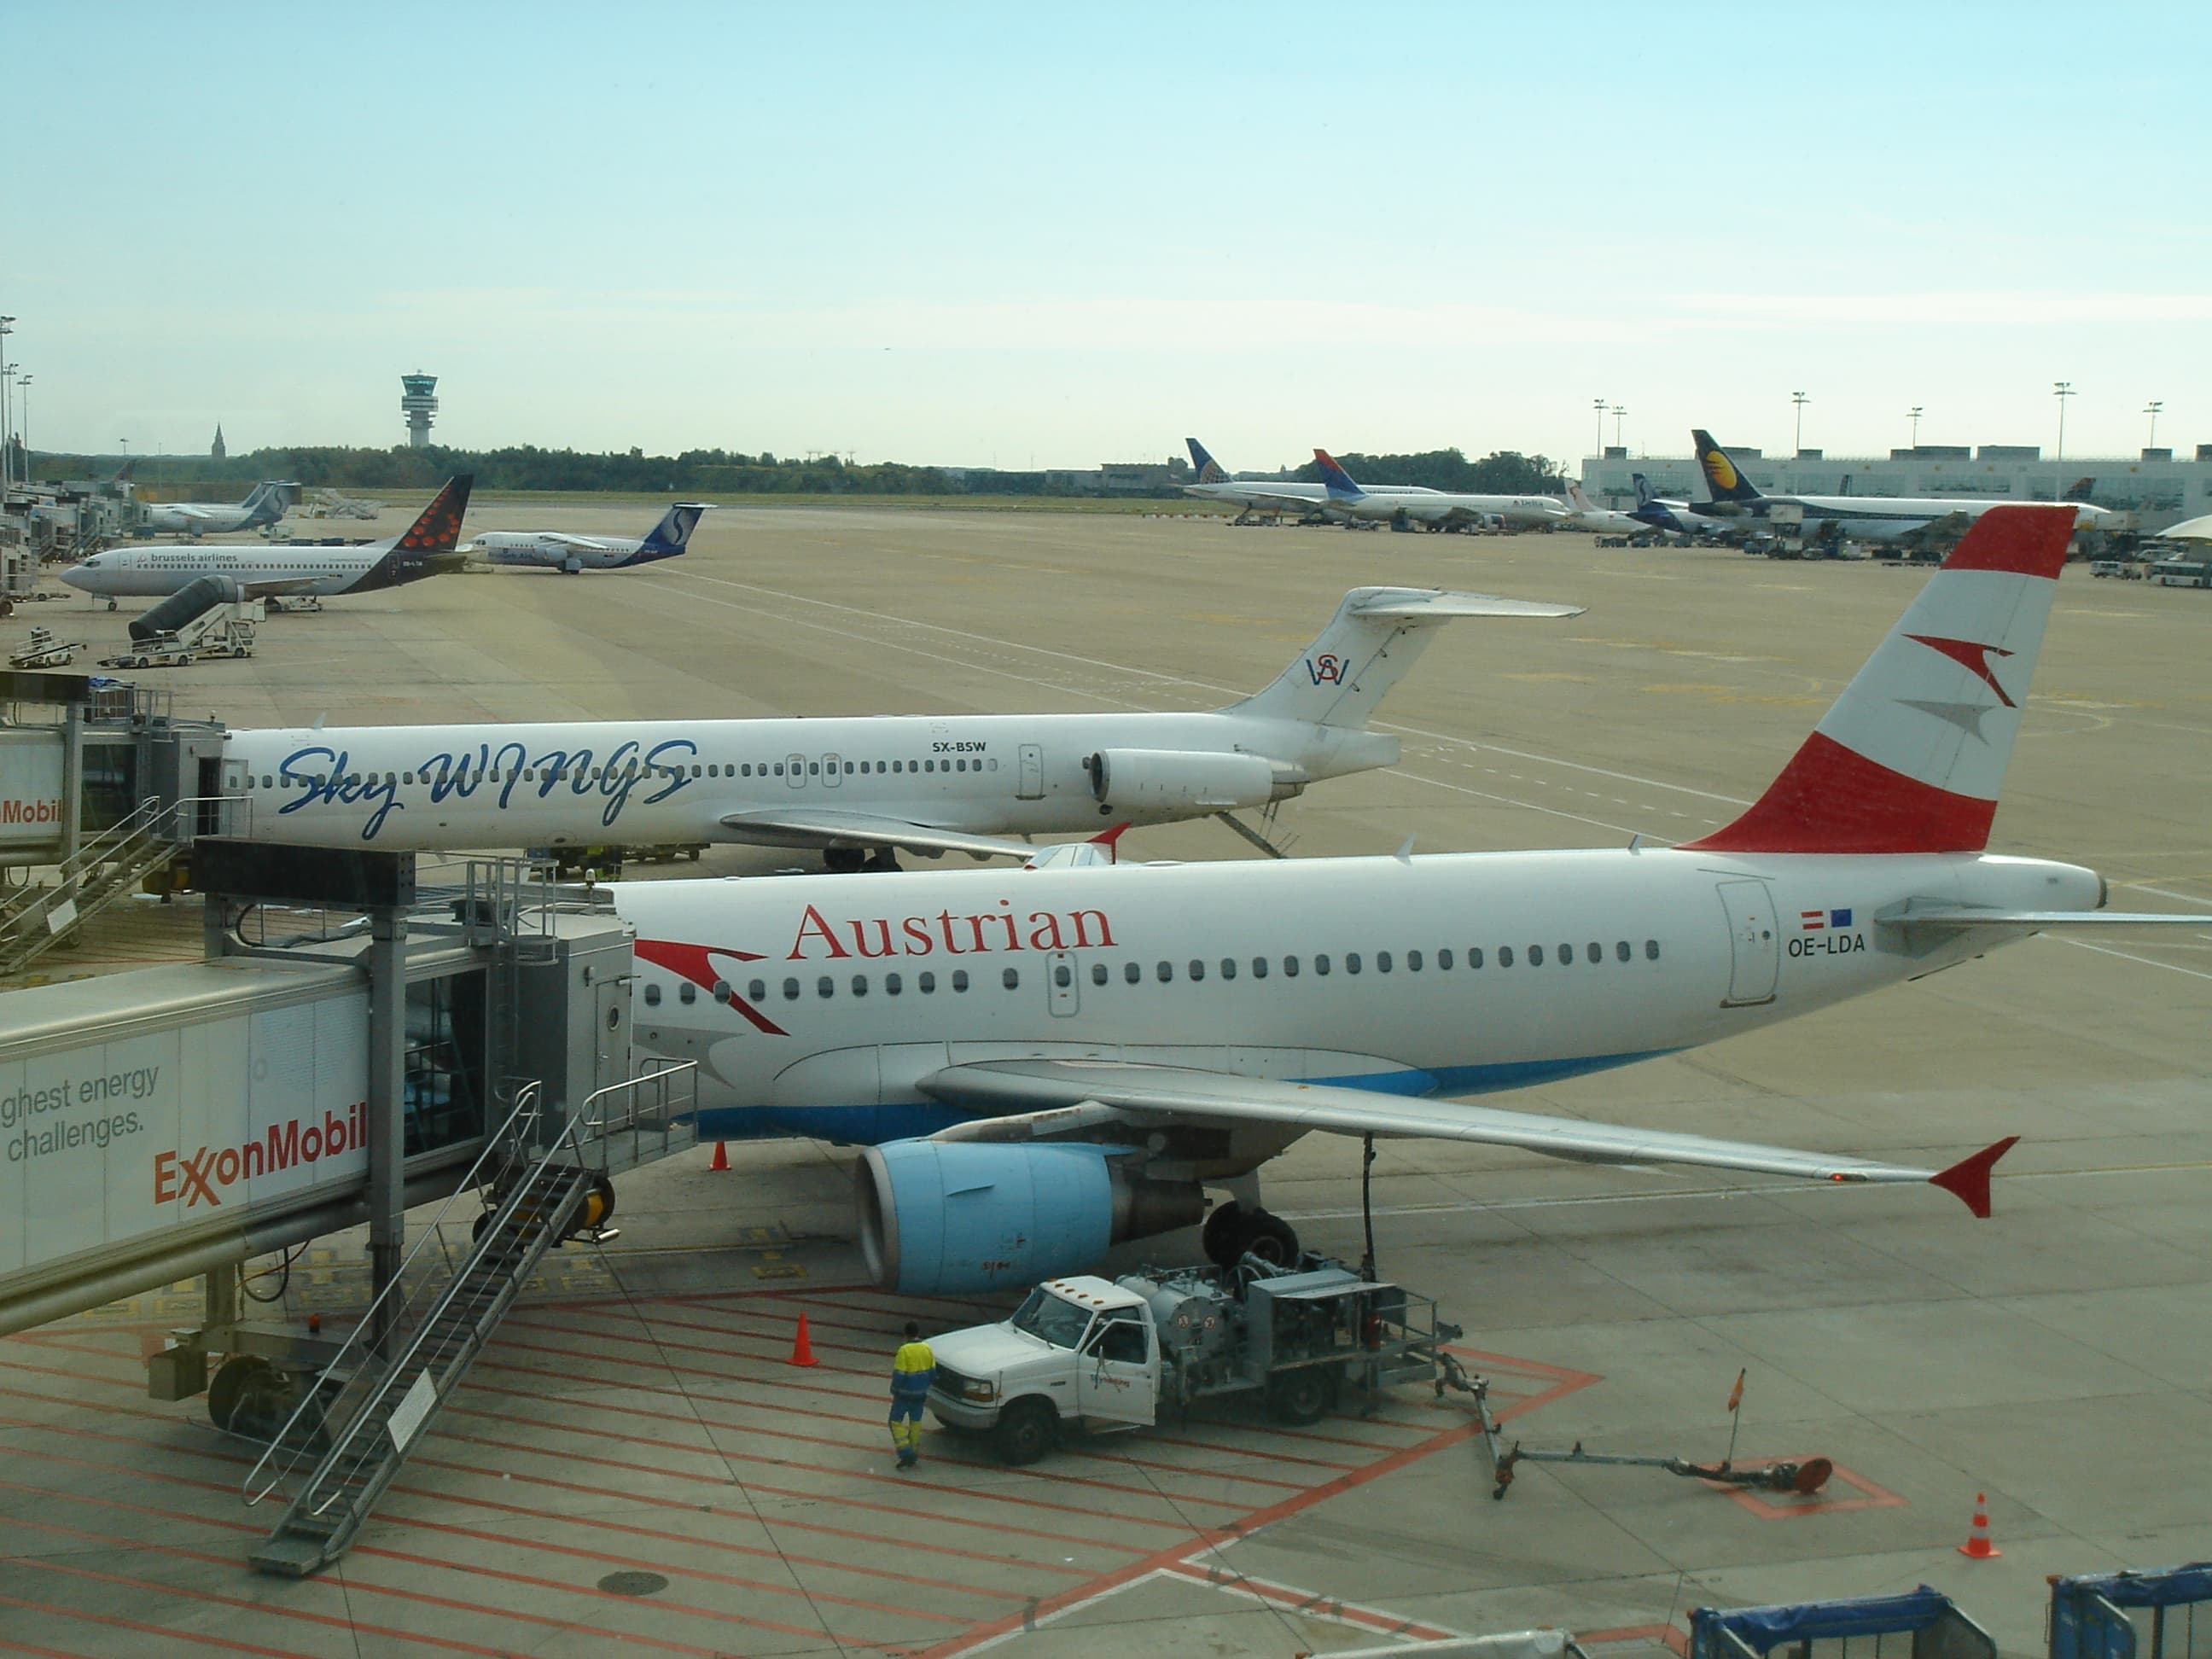
콜린스 에어로스페이스 랜섬웨어 공격, 유럽 주요 공항 체크인 마비 사태
2025년 9월 항공기술업체 콜린스 에어로스페이스의 공항 체크인 시스템 '뮤즈(MUSE)'가 랜섬웨어 공격으로 마비되면서 히드로·브뤼셀·베를린 등 유럽 주요 공항에서 대규모 항공편 지연·결항이 발생했고, 이후 에버레스트 조직이 승객정보 23GB를 유출했다.
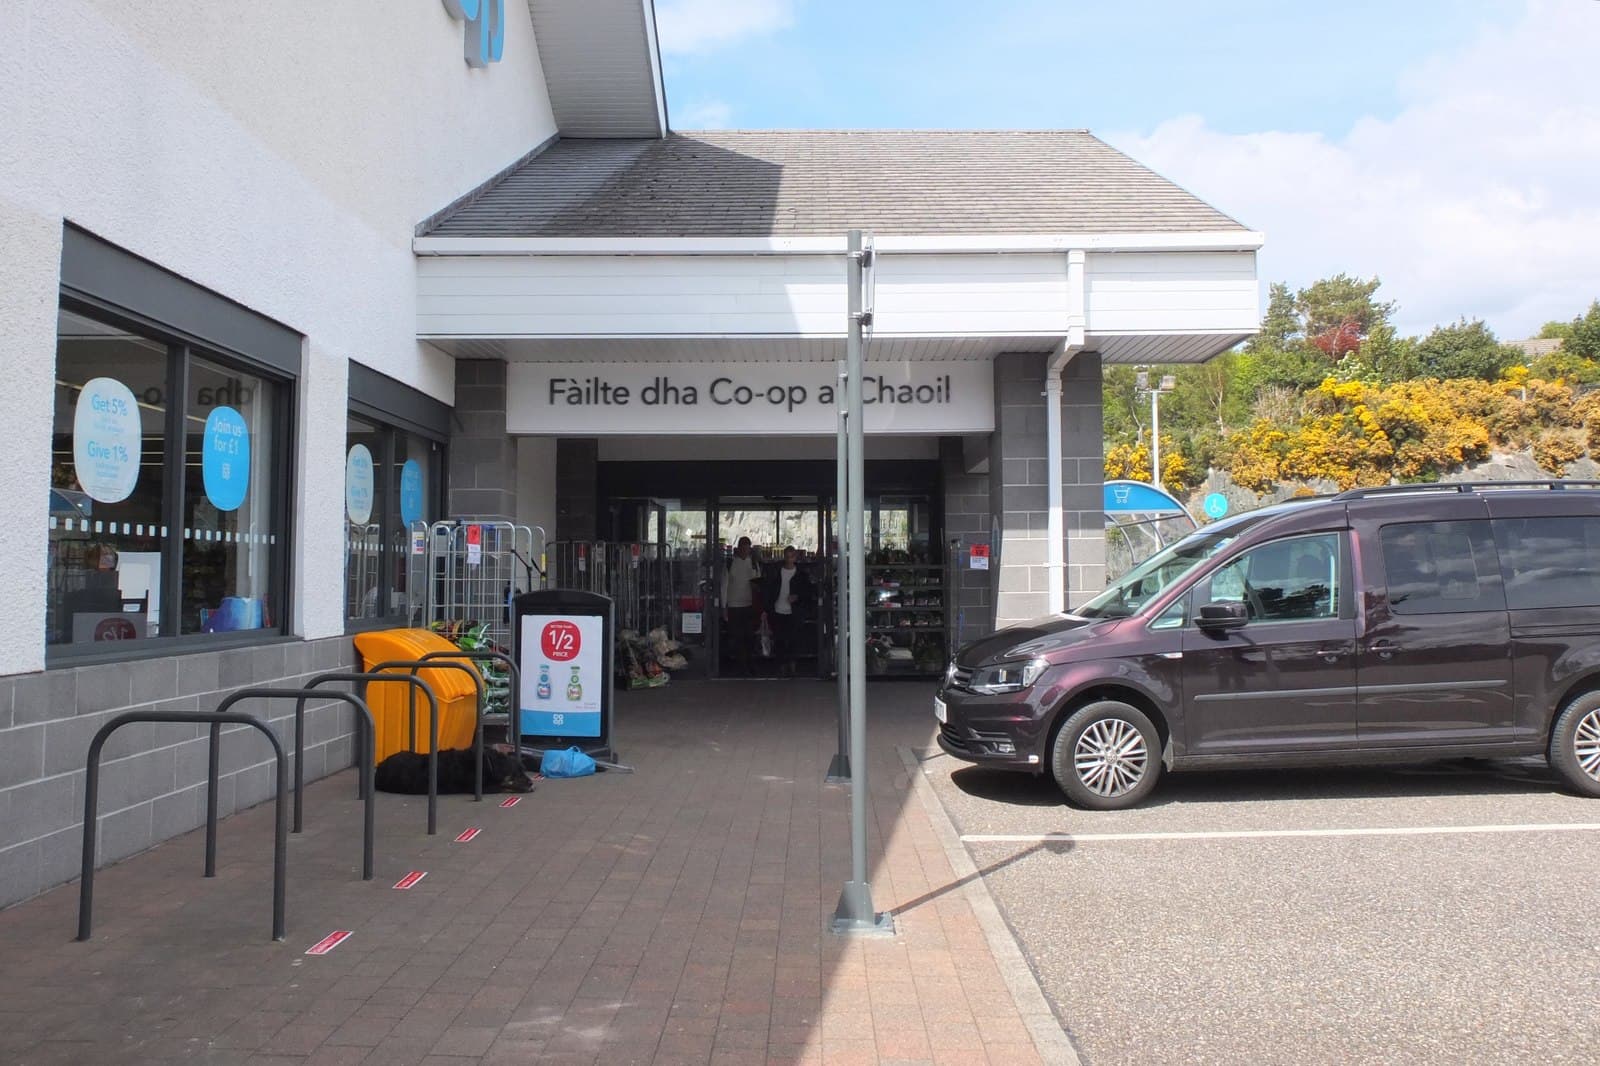
영국 코업(Co-op) 그룹 사이버공격, 650만 회원정보 유출 사태
2025년 4월 영국 소비자협동조합 코업이 드래곤포스·스캐터드스파이더발 사이버공격을 받아 전체 650만 회원의 개인정보가 유출되고, 상반기에만 2억600만 파운드의 매출 손실을 기록한 사건이다.
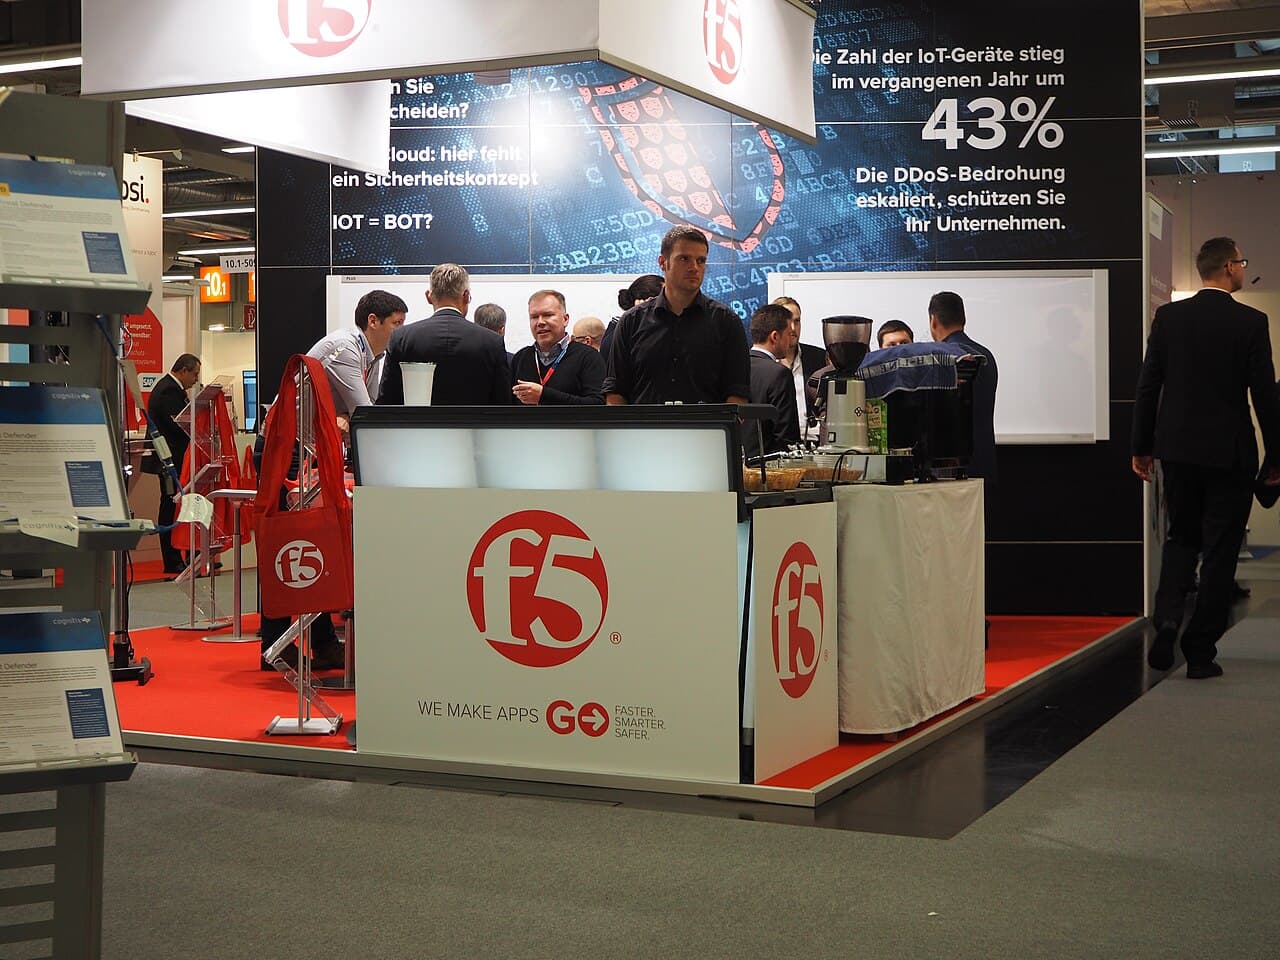
F5 BIG-IP 국가 배후 해킹, 소스코드 탈취와 CISA 비상지침 사태
미국 네트워크 장비업체 F5가 2025년 8월 국가 배후 해커에게 BIG-IP 소스코드와 미공개 취약점 정보를 탈취당하고도 두 달 넘게 공개하지 않다가, 뒤늦은 공개 후 CISA 비상지침 발동과 주가 폭락, 투자자 소송으로 번진 사건이다.
JP모건체이스 8300만 계좌 정보 해킹과 '해킹형 금융사기' 조직 기소
2014년 미국 최대 은행 JP모건체이스가 해킹당해 8300만 가구·기업의 개인정보가 유출됐고, 이를 이용해 주가조작 사기를 벌인 국제 해킹조직 3명이 기소되며 당시 사상 최대 금융권 해킹 사건으로 기록됐다.
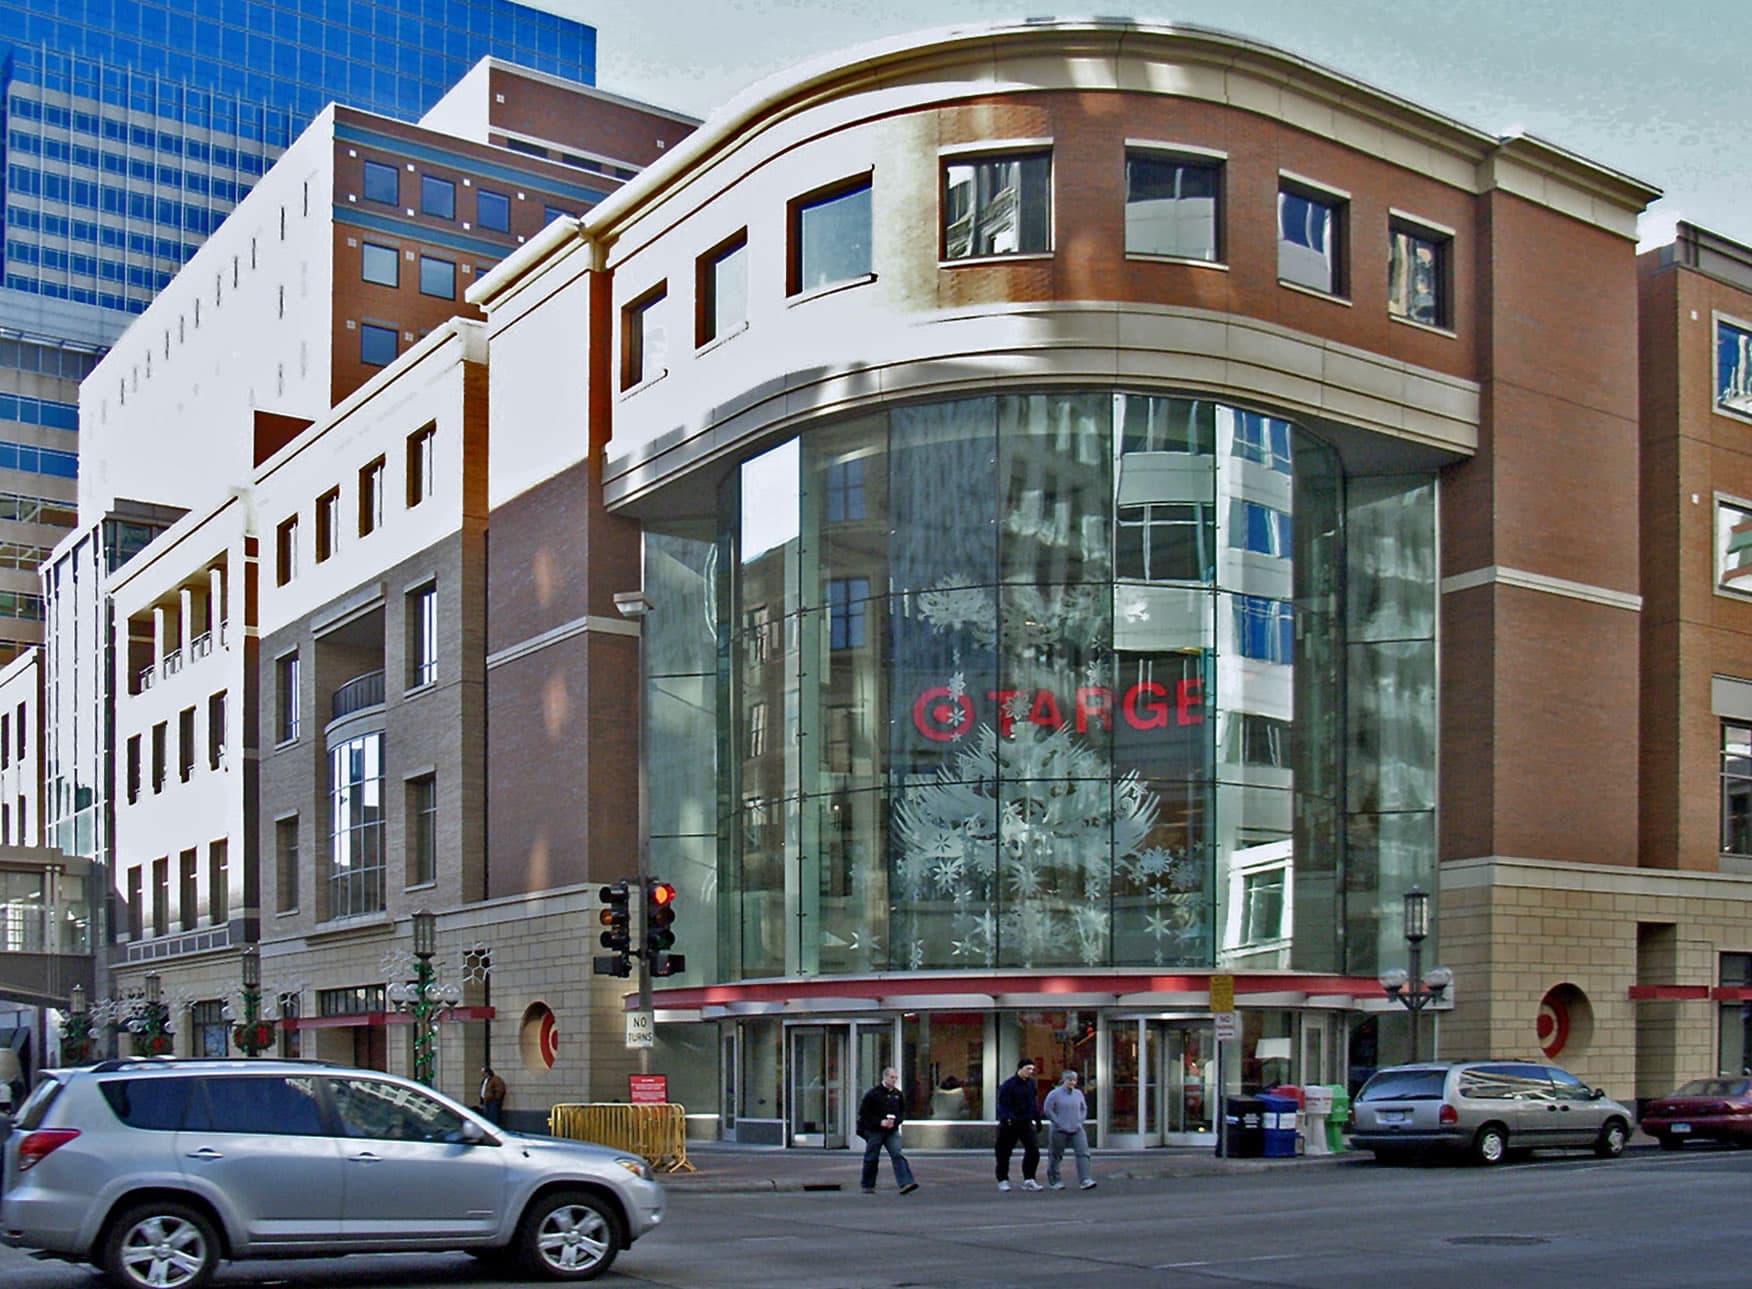
美 타깃(Target) 4000만 건 카드정보 해킹 사건과 CEO 사임
2013년 미국 대형 유통업체 타깃이 냉난방 협력업체의 탈취된 계정정보를 통해 침투당해 4000만 건의 카드정보와 최대 7000만 명의 개인정보가 유출되고, 최고경영자가 사임하며 역대급 배상금을 치른 사건이다.
메디뱅크(Medibank) 해킹과 970만 고객정보 다크웹 유출 사태
호주 최대 민간 건강보험사 메디뱅크가 랜섬웨어 공격을 받아 970만 고객의 개인정보와 민감한 의료기록이 다크웹에 유출됐고, 몸값 지급 거부 이후 범인들이 데이터를 무더기로 공개하며 파장이 커진 사건.
라스트패스(LastPass) 2022 데이터 유출 사태
비밀번호 관리 서비스 라스트패스가 2022년 두 차례 해킹당해 고객의 암호화된 비밀번호 금고 데이터까지 유출됐고, 이후 수년간 수억 달러 규모의 암호화폐 탈취 사건들의 근원으로 지목되며 소송·제재로 번진 사태.
T모바일 7660만 명 고객정보 대량 해킹 유출 사태
2021년 8월 미국 통신사 T모바일이 해커의 침입으로 사회보장번호 등 7660만 명 분의 고객 개인정보를 유출당해 5억 달러 규모 집단소송 합의에 이른 대형 해킹 사건이다.
페이스북·인스타그램·왓츠앱 전 세계 6시간 동시 다운 사태
2021년 10월 페이스북의 네트워크 설정 오류로 페이스북·인스타그램·왓츠앱·메신저가 전 세계에서 약 6시간 동안 동시에 먹통이 되며 수십억 이용자가 피해를 본 대규모 IT 장애 사건이다.
낫페트야 사이버공격, 머스크·머크 강타한 사상 최악의 피해
2017년 6월 우크라이나발 낫페트야 사이버공격이 전 세계로 확산돼 해운기업 머스크와 제약사 머크 등에서 수억 달러대 피해를 냈으며, 러시아 배후설과 보험금 분쟁을 둘러싼 5년에 걸친 소송전으로 이어졌다.
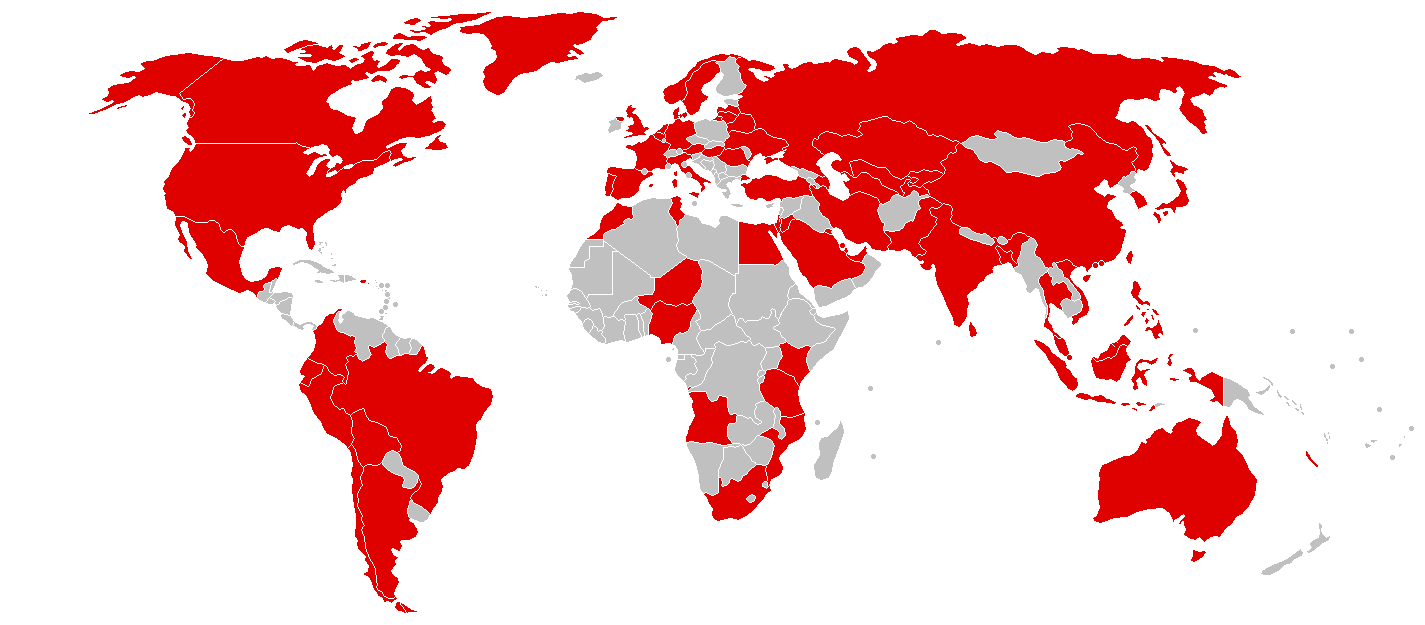
워너크라이 랜섬웨어 전 세계 대란과 NHS 마비
2017년 5월 전 세계 150개국 30만 대 이상의 컴퓨터를 감염시킨 워너크라이 랜섬웨어 공격으로 영국 NHS 병원 시스템이 마비됐으며, 이를 우연히 막아낸 보안연구원이 수개월 뒤 별건 혐의로 체포되는 반전을 낳았다.
트윌리오(Twilio) 스미싱 해킹과 '0ktapus' 대규모 피싱 캠페인 사태
클라우드 통신기업 트윌리오가 직원을 노린 문자 피싱 공격으로 해킹당해 고객 데이터가 유출됐고, 동일 해커 조직이 시그널을 포함한 130여 개 기업을 잇달아 공격한 사실이 드러났다.
아파치 로그4j 원격코드실행 취약점 '로그4쉘' 글로벌 보안 위기
전세계 서버 소프트웨어에 광범위하게 쓰이던 오픈소스 로깅 라이브러리 '로그4j'에서 치명적 원격코드실행 취약점이 발견돼 각국 정부와 기업이 긴급 대응에 나선 대규모 보안 위기였다.
콜로니얼 파이프라인 랜섬웨어 공격과 미 동부 유류 대란
미국 최대 송유관 운영사 콜로니얼 파이프라인이 랜섬웨어 공격을 받아 전체 가동을 중단하면서 미 동부 지역 유류 공급 대란과 패닉바잉을 촉발한 사건이다.
메리어트·스타우드 5억 건 개인정보 유출 사건과 잇따른 과징금
메리어트가 인수한 스타우드 호텔 예약 시스템이 4년간 해킹당해 최대 5억 명의 투숙객 개인정보가 유출됐고, 이후 영국과 미국 당국으로부터 잇따라 거액의 과징금과 합의금을 부과받은 사건이다.
우버, 10대 해커의 사회공학 공격으로 내부 시스템 전면 침해당한 사건
우버가 랩서스(Lapsus$) 연계 10대 해커의 다단계인증(MFA) 피로 공격으로 내부 시스템에 침입당해 슬랙·AWS·구글워크스페이스 등 핵심 인프라 접근 권한을 탈취당한 대형 보안 사고.
시저스 엔터테인먼트, 소셜엔지니어링 해킹 당해 1500만 달러 몸값 지급 정황
미국 대형 카지노·호텔 기업 시저스 엔터테인먼트가 협력업체 IT 상담원을 속인 소셜엔지니어링 공격으로 로열티 프로그램 고객정보를 탈취당하고, 해커 조직에 약 1500만 달러의 몸값을 지불한 랜섬웨어 사건.
시노비스 랜섬웨어 공격발 NHS 런던 병원 대란 (2024)
영국 NHS 산하 런던 대형병원들에 혈액검사 등 병리서비스를 공급하던 시노비스가 2024년 6월 랜섬웨어 조직 킬린의 공격을 받아 수만 건의 진료가 차질을 빚고 최소 1명의 환자가 사망에 이른 사건이다.
인터넷 아카이브 3100만 계정 해킹·DDoS 공격 사태 (2024)
웨이백 머신을 운영하는 비영리 인터넷 아카이브가 2024년 9월 방치된 인증 토큰을 통해 3100만 계정 정보를 도난당하고, 뒤이어 두 차례의 대규모 DDoS 공격과 젠데스크 계정 탈취까지 겹치며 한 달 가까이 서비스가 마비된 사건이다.
로저스 커뮤니케이션스 캐나다 전국 통신 마비 사태
2022년 7월 8일 캐나다 최대 통신사 로저스의 핵심 IP 코어망이 유지보수 업데이트 오류로 마비되며 1200만 명 넘는 고객의 휴대전화·인터넷·유선전화가 최장 26시간 끊기고 911 응급전화와 은행 결제망까지 마비된 국가적 통신 대란.
패스틀리(Fastly) CDN 장애로 전 세계 주요 웹사이트 동시 다운 사태
2021년 6월 8일 글로벌 콘텐츠전송네트워크(CDN) 기업 패스틀리의 잠복 소프트웨어 버그가 한 고객의 정상적인 설정 변경으로 촉발되면서 아마존·레딧·뉴욕타임스·영국 정부 사이트 등 전 세계 주요 웹서비스 85%가 약 1시간 동안 동시에 먹통이 된 사건.
구글 클라우드, 호주 유니슈퍼 1350억 호주달러 연금펀드 계정 통째로 삭제
구글 클라우드의 전례 없는 설정 오류로 1350억 호주달러(약 120조 원) 규모 호주 연금펀드 유니슈퍼의 클라우드 계정과 백업이 통째로 삭제돼 62만 명 회원이 일주일 넘게 서비스를 이용하지 못한 사건.
캐피털원 1억 6백만 명 개인정보 해킹 유출 사건
전직 아마존 클라우드 엔지니어가 캐피털원의 AWS 클라우드 설정 오류를 악용해 1억 명이 넘는 고객 개인정보를 탈취한 사건으로, 거액의 벌금과 집단소송 배상, 장기간의 형사재판으로 이어졌다.
왓츠앱-NSO그룹 페가수스 스파이웨어 해킹 소송
이스라엘 NSO그룹이 왓츠앱 서버 취약점을 이용해 언론인·인권운동가 등 1400여 명의 휴대전화에 페가수스 스파이웨어를 심었고, 왓츠앱이 소송을 제기해 수년간의 법정 공방 끝에 거액의 배상 판결과 영구 금지명령을 받아낸 사건이다.
우버 2016년 데이터 유출 은폐 사건과 최고보안책임자 유죄판결
2016년 우버가 해커에게 5700만 명분 개인정보를 탈취당하고도 최고보안책임자가 이를 위장 지급으로 은폐했다가, 1년 뒤 발각돼 형사기소·유죄판결·거액 배상으로 이어진 기업 보안 은폐 사건이다.
파라곤 '그래파이트' 스파이웨어 이탈리아 언론인·활동가 사찰 스캔들
이스라엘 스파이웨어 업체 파라곤의 군용급 감시 도구 '그래파이트'가 이탈리아 정부에 의해 탐사보도 매체 편집장과 난민구조 활동가들의 휴대전화에 심어진 사실이 드러나면서, 의회 정보위 조사와 검찰 수사, 파라곤의 계약 해지로 이어진 유럽 최대 규모의 감시 스캔들이다.
마이크로소프트 셰어포인트 '툴셸' 제로데이 대규모 해킹 사태
2025년 7월 마이크로소프트 온프레미스 셰어포인트 서버의 제로데이 취약점 '툴셸(ToolShell)'이 중국 국가배후 해킹조직들에 의해 무차별 악용돼 미국 핵무기 관리기관 NNSA를 비롯한 전 세계 400곳 이상의 정부·기업 서버가 뚫리고 랜섬웨어까지 유포된 대규모 침해 사태다.
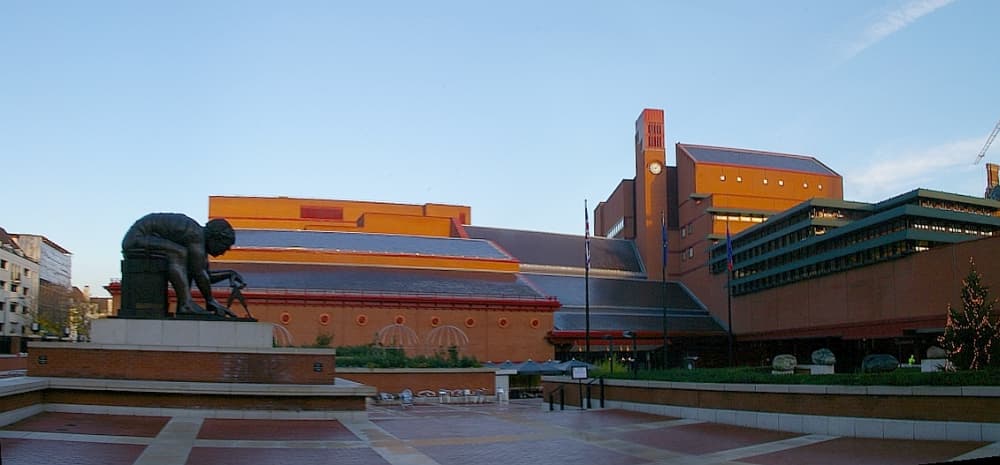
영국 국립도서관 랜섬웨어 공격, 몸값 거부에 데이터 유출
2023년 10월 랜섬웨어 조직 리시다가 영국 국립도서관을 공격해 직원·이용자 개인정보를 포함한 600GB 데이터를 탈취했고, 도서관이 몸값 지급을 거부하자 데이터를 다크웹에 유출해 수개월간 서비스가 마비된 사건이다.
솔라윈즈 공급망 해킹, 미 연방정부 강타한 사상 최대 사이버스파이 사태
러시아 해외정보국(SVR) 배후로 지목된 해커들이 솔라윈즈의 네트워크 관리 소프트웨어 오리온에 백도어를 심어 미 재무부·상무부 등 연방기관과 마이크로소프트 등 대기업 1만8000여 곳에 침투한 초대형 공급망 해킹 사건이다.
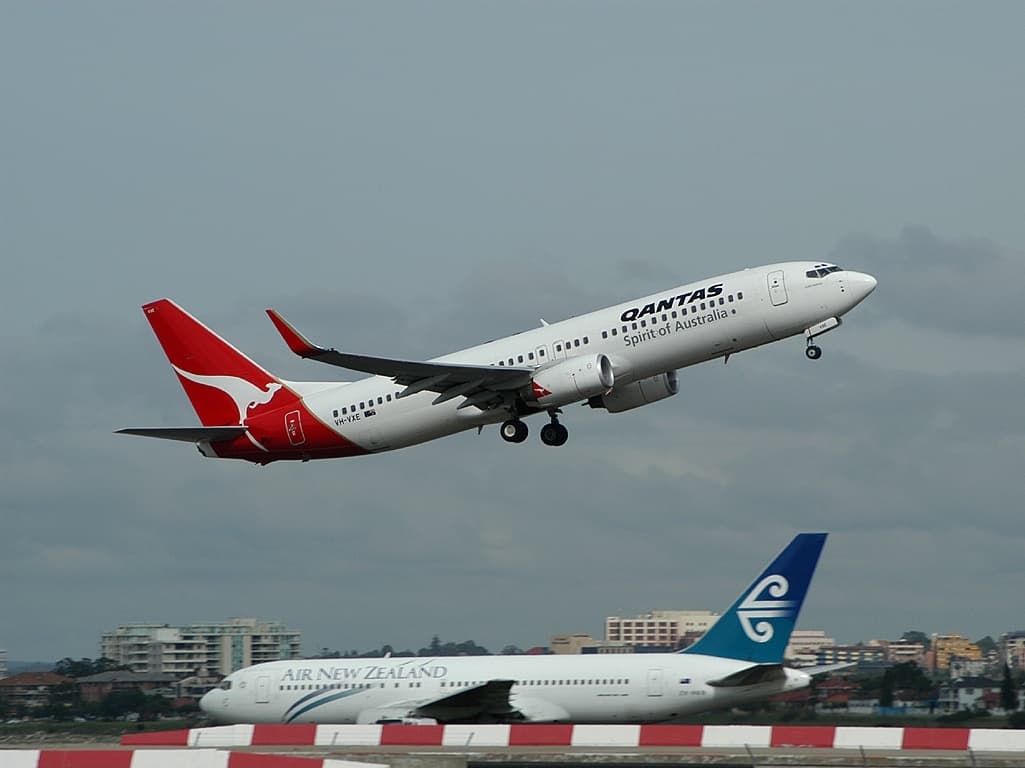
콴타스항공 콜센터 해킹 600만 고객정보 유출·다크웹 공개 사태
호주 콴타스항공의 외주 콜센터가 사회공학 공격에 뚫리며 최대 600만 명의 고객정보가 유출됐고, 몸값 지불을 거부한 항공사에 해커들이 결국 500만여 건의 데이터를 다크웹에 공개한 사건이다.
세일즈로프트 드리프트(Drift) OAuth 토큰 탈취발 세일즈포스 대량 유출 사태
AI 챗봇 연동 앱 '드리프트'의 OAuth 토큰이 탈취되면서 클라우드플레어·구글·팔로알토네트웍스 등 700여개 기업의 세일즈포스 고객 데이터가 통째로 빠져나간 2025년 최대 규모의 SaaS 공급망 해킹 사건이다.
애슐리 매디슨 3700만 회원정보 해킹·유출 사건 (2015)
기혼자 만남 주선 사이트 애슐리 매디슨이 2015년 해커 집단 임팩트팀의 공격을 받아 3700만 명의 회원 개인정보가 통째로 유출되며 협박·이혼·자살까지 이어진 초대형 사생활 침해 사건이다.
트위터 유명 계정 무더기 해킹·비트코인 사기 사건 (2020)
2020년 7월 트위터의 내부 관리 도구가 탈취되며 오바마, 바이든, 머스크 등 유명인·기업 계정 130여 개가 해킹돼 비트코인 이중지급 사기 트윗이 유포된 사건으로, 가해자들은 이후 미국에서 잇따라 기소·처벌됐다.
티켓마스터, 스노우플레이크 해킹으로 최대 5억6000만 명 고객정보 유출 사건
라이브네이션 산하 티켓마스터가 클라우드업체 스노우플레이크 계정 해킹으로 고객정보를 유출당한 사건이다. 해커는 5억6000만 명분이라고 주장했으나 회사는 최종 피해 규모를 확인하지 않았고, 집단소송과 해커 체포·기소로 이어졌다.
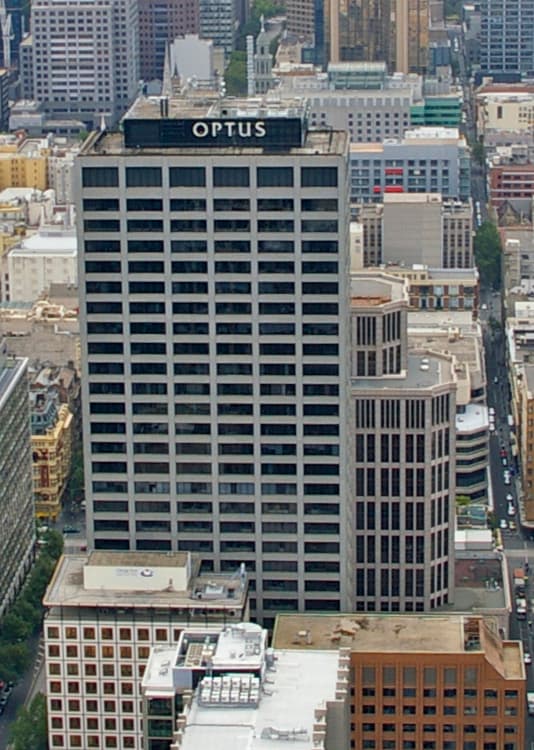
호주 통신사 옵터스, 990만 명 개인정보 대규모 유출 사건
호주 2위 통신사 옵터스가 해킹으로 최대 990만 명 고객의 여권·면허번호 등 개인정보를 유출당해 규제기관 제소와 최고경영자 사퇴로 이어진 사건이다.
인증서비스 기업 옥타, 2022~2023년 연이은 고객정보 해킹 사고
신원인증 서비스 기업 옥타가 2022년과 2023년 두 차례 해킹을 당해 고객사 정보가 유출됐으며, 초기 축소 발표가 뒤늦게 정정되며 신뢰도 논란이 커졌다.
사우스웨스트항공, 2022년 성탄절 대란...구식 IT 시스템으로 1만6700편 결항
사우스웨스트항공이 겨울폭풍 속 노후한 승무원 배정 시스템 마비로 열흘간 1만6700여편을 결항시켜 미 교통부로부터 사상 최대 벌금을 부과받았다.

美 보험감독자협회(NAIC), 오라클 피플소프트 제로데이發 섀이니헌터스 해킹 사건
2026년 5~6월 해킹조직 섀이니헌터스가 오라클 피플소프트의 제로데이 취약점을 악용해 미국 전미보험감독자협회(NAIC)를 포함한 전 세계 100여 개 기관을 침해하고 3.1테라바이트 규모의 데이터를 탈취해 공개했다.

나이키, 랜섬웨어 조직 '월드리크스' 1.4테라바이트 내부자료 유출 사건
2026년 1월 랜섬웨어 조직 월드리크스가 나이키 내부의 제품 디자인·생산 자료 1.4테라바이트를 탈취해 몸값을 요구하다 끝내 전면 공개했고, 나이키는 조사에 착수했다.

MGM 리조트 랜섬웨어 해킹, 라스베이거스 카지노 대란
사회공학 해킹조직 스캐터드 스파이더가 MGM 리조트 인터내셔널의 IT 시스템에 침투해 슬롯머신·객실 키·예약 시스템을 열흘 가까이 마비시키고 1억 달러대 손실과 수천만 고객 정보 유출을 초래한 사이버 공격 사태다.

CDK 글로벌 랜섬웨어 공격, 美 자동차 딜러 1만5000곳 마비 사태
미국 최대 자동차 딜러 관리 소프트웨어 업체 CDK 글로벌이 2024년 6월 두 차례 랜섬웨어 공격을 받아 북미 1만5000여개 자동차 딜러의 판매·정비 시스템이 최장 3주간 마비된 대규모 사이버 대란이다.

내셔널퍼블릭데이터(NPD) 29억 건 개인정보 유출·파산 사태
미국 신원조회업체 내셔널퍼블릭데이터가 해킹당해 사회보장번호 등 29억 건의 개인정보가 유출되고, 소송 폭탄 속에 회사가 파산·폐업까지 이른 미국 역대 최대 규모 개인정보 유출 사고다.

AT&T 고객 통화기록 대규모 유출 사태(스노우플레이크 해킹)
미국 통신사 AT&T가 클라우드 업체 스노우플레이크를 통해 해킹당해 거의 모든 무선 고객 1억여 명의 통화·문자 기록이 유출되고, 이후 1억7700만 달러 규모의 집단소송 합의까지 이어진 사건이다.